Memahami Ancaman CVE-2025-25249 pada Perangkat FortiGate
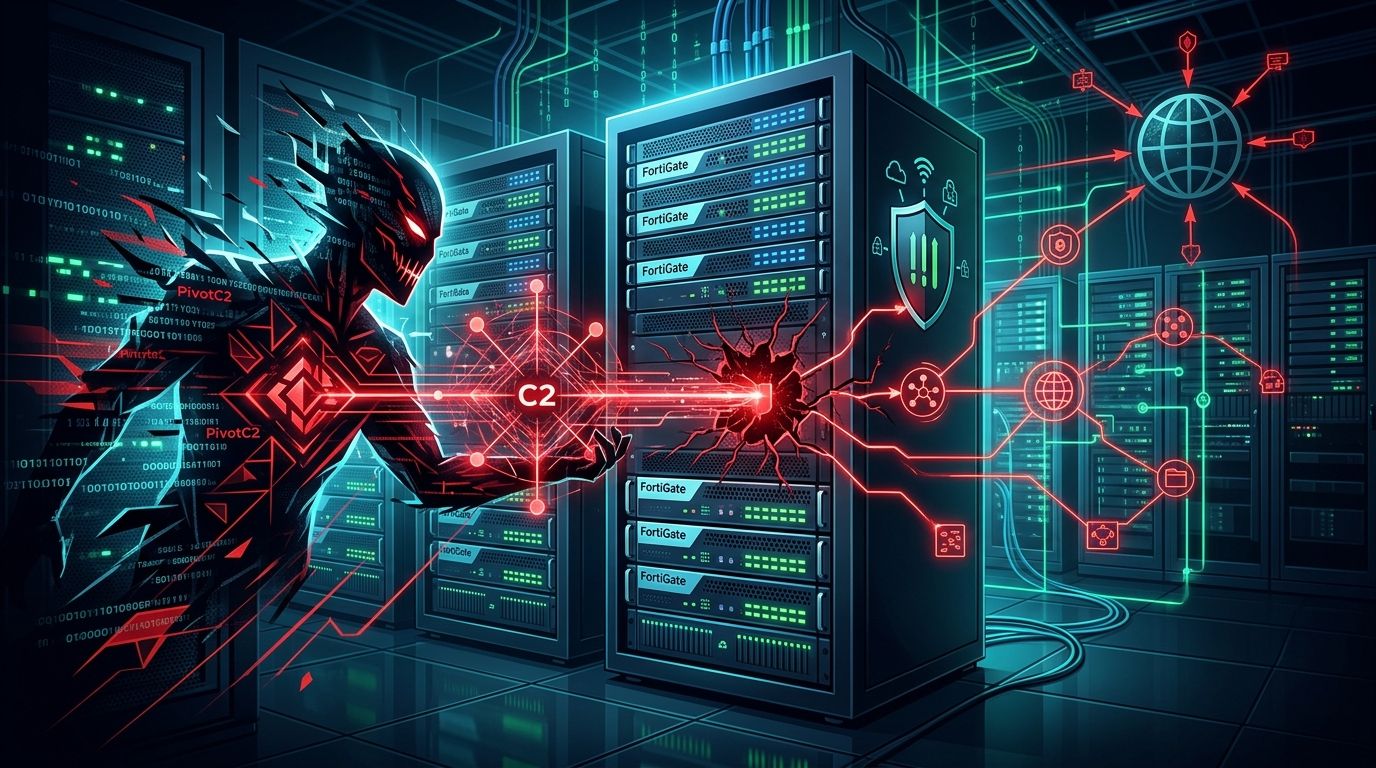
Dunia keamanan siber kembali diguncang oleh temuan kerentanan serius, yakni CVE-2025-25249. Kerentanan ini menargetkan perangkat edge yang menghadap ke publik, terutama firewall FortiGate. Penyerang memanfaatkan kelemahan ini untuk menyebarkan PivotC2, sebuah alat Remote Access Trojan (RAT) berbasis Node.js yang dirancang khusus untuk pasca-eksploitasi.
Tim Peneliti Ancaman SOCRadar (STRU) telah mengonfirmasi eksploitasi aktif terhadap kerentanan ini. Sejak Juli 2026, ribuan IP telah dipindai oleh aktor ancaman. Oleh karena itu, penting bagi organisasi untuk segera memahami risiko dan melakukan langkah mitigasi yang diperlukan guna mengamankan infrastruktur TI mereka.
Apa Itu Kerentanan CVE-2025-25249?
CVE-2025-25249 merupakan celah keamanan jenis heap-based buffer overflow yang ditemukan pada daemon cw_acd dalam sistem operasi FortiOS dan FortiSwitchManager. Celah ini memungkinkan penyerang jarak jauh yang tidak terotentikasi untuk menjalankan kode berbahaya melalui permintaan yang dimanipulasi secara khusus.
Daemon tersebut bertugas mendengarkan lalu lintas CAPWAP pada port UDP 5246. Eksploitasi yang berhasil dapat memberikan akses penuh kepada penyerang untuk mengendalikan perangkat, mencuri konfigurasi, hingga melakukan penetrasi lebih dalam ke jaringan internal perusahaan.
Dampak dan Target Eksploitasi
Penyerang menggunakan alat otomatisasi untuk meluncurkan serangan secara masif. Lebih dari 30.000 alamat IP telah ditargetkan, dengan ratusan perangkat yang sudah terinfeksi. Mayoritas korban berlokasi di Amerika Serikat, namun ancaman ini bersifat global. Aktor di balik kampanye ini dinilai sebagai kelompok kriminal siber yang dimotivasi secara finansial dan kemungkinan besar berasal dari wilayah berbahasa Rusia.
Mengenal PivotC2: Senjata Pasca-Eksploitasi
Setelah mengeksploitasi CVE-2025-25249, penyerang menyebarkan payload yang dikenal sebagai PivotC2. Ini adalah RAT yang sangat fungsional, dibangun dengan bahasa pemrograman Node.js. Alat ini memungkinkan penyerang untuk melakukan berbagai aktivitas berbahaya, seperti:
- Shell Interaktif: Membuka akses perintah langsung pada perangkat.
- Transfer Data: Mengunggah dan mengunduh file sensitif.
- Tunneling Jaringan: Menggunakan SOCKS5 dan proxy HTTP untuk menembus segmentasi jaringan.
- Pencurian Kredensial: Mengekstraksi konfigurasi FortiGate dan melakukan dekripsi AES untuk mendapatkan password VPN, kunci PSK, dan akun admin.
Salah satu fitur paling berbahaya adalah auto-mode, yang memungkinkan penyerang menjalankan serangkaian tindakan otomatis segera setelah infeksi. Dengan fitur ini, penyerang dapat memetakan jaringan internal secara efisien tanpa intervensi manual.
Langkah Mitigasi dan Deteksi
Keamanan perangkat perimetral harus menjadi prioritas utama. Berikut adalah langkah-langkah yang harus dilakukan oleh tim TI untuk melindungi organisasi dari CVE-2025-25249:
1. Pembaruan Perangkat Lunak
Segera lakukan pembaruan (patching) firmware FortiOS dan FortiSwitchManager ke versi terbaru yang disediakan oleh Fortinet. Langkah ini adalah cara paling efektif untuk menutup celah eksploitasi.
2. Pengerasan Keamanan (Hardening)
Nonaktifkan layanan fabric pada antarmuka eksternal yang tidak diperlukan. Terapkan kebijakan local-in untuk membatasi atau menolak lalu lintas UDP pada port CAPWAP (5246-5249) yang berasal dari sumber yang tidak dikenal.
3. Perburuan Ancaman (Threat Hunting)
Periksa perangkat FortiGate Anda untuk mendeteksi aktivitas mencurigakan. Gunakan CLI untuk memantau sesi aktif ke alamat IP C2 yang diketahui dan periksa keberadaan file artefak Node.js yang tidak sah di direktori sementara seperti /tmp/.
4. Rotasi Kredensial
Jika ditemukan indikasi kompromi, anggap seluruh konfigurasi telah bocor. Segera lakukan rotasi menyeluruh untuk semua password administrator, kredensial SSL-VPN, dan kunci kriptografi lainnya.
Kesimpulan
Ancaman dari CVE-2025-25249 dan PivotC2 menunjukkan betapa krusialnya menjaga keamanan perangkat perbatasan jaringan. Serangan ini tidak hanya berhenti di tingkat firewall, tetapi juga menjadi pintu masuk untuk pergerakan lateral yang lebih luas ke dalam infrastruktur internal.
Socradar Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Socradar. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.